マンガで学ぶ 月イチセキュリティ5問
2026年11月号
情報は 2026-11-07 時点のものです。調査中の事件は、今後の発表で内容が変わる可能性があります。
① マンガ
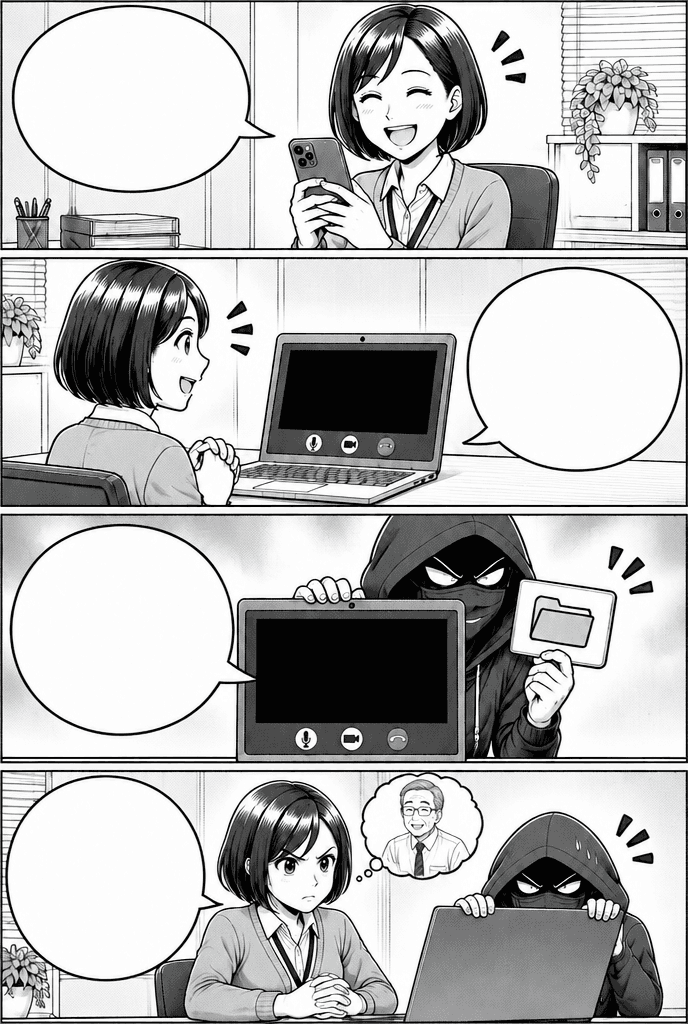
- 1. 主人公「副業のスカウト? 報酬いいな…」
- 2. 面接官「回線が悪いので、 カメラは 切りますね」
- 3. 面接官「課題です。 このファイルを 会社のパソコンで 開いてください」
- 4. 主人公「…会社の パソコンで? ちょっと 相談しよう」
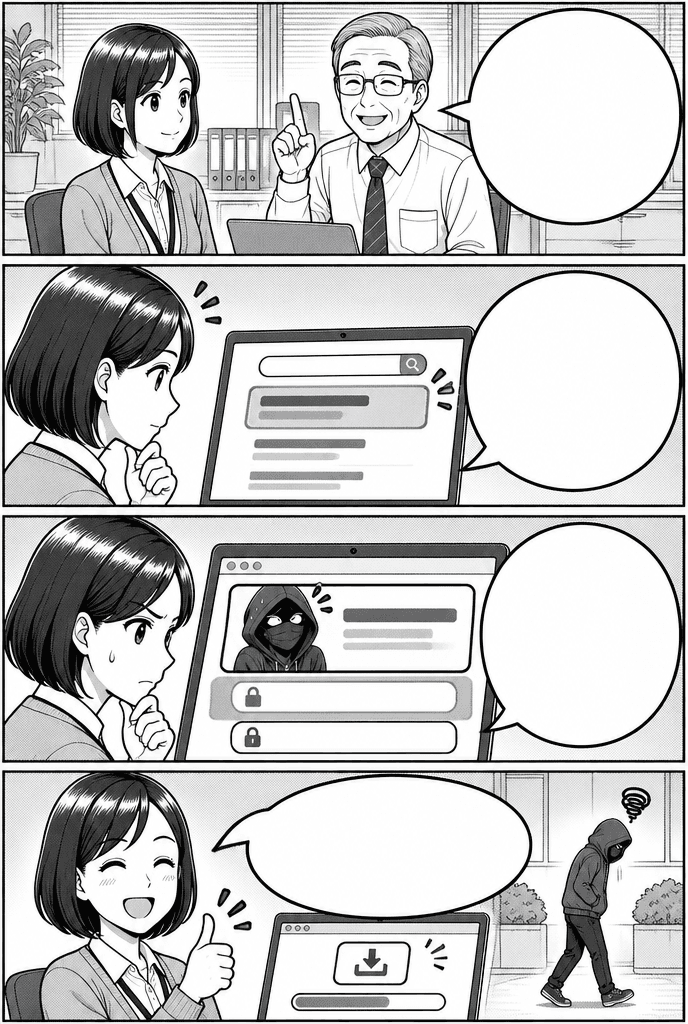
- 1. 上司「知らない相手の ファイルは、 会社のパソコンで 開かないでね」
- 2. 主人公「仕事のツールも 入れたいんだけど… 一番上で いいかな?」
- 3. 主人公「あれ、 公式サイトと アドレスが違う」
- 4. 主人公「公式サイトから入れよう。 迷ったら相談!」
② 今月の学び
メイン
偽の採用面接と「課題ファイル」
- 採用担当や取引先を名乗って近づき、「課題」「テスト」「不具合の修正」などの名目で、ファイルやプログラムを実行させる手口があります。
- 思いがけない好条件のオファー、会社のパソコンでの実行の依頼、別のチャットアプリへの移動の依頼には注意しましょう。
- 知らない相手から渡されたファイルやプログラムを、会社のパソコンで実行しないでください。
- 相手が本物かどうかは、別の手段で確かめます。例えば、その会社の公式サイトに載っている連絡先を使います。
- 実行してしまった、または感染が疑われるときは、すぐにパソコンをネットから切り離し、上司や担当者に報告してください。
- ソフトを入れるときは、製造元の公式サイトか公式ストアかを確かめます。検索結果の上のほう(広告を含む)が公式サイトとは限りません。迷ったら担当者に相談しましょう。
サブ
情報流出のあとの二次被害:偽メールとパスワード
- 10月は、国内のさまざまな企業や団体で、不正アクセスによる情報流出が続きました。警察庁は、流出元の企業をかたる偽メールに注意するよう呼びかけています。
- 「パスワードを再設定してください」などのメールが来ても、メールのリンクは使わず、ブックマークや公式アプリから自分でログインして確かめます。
- パスワードは長く、サービスごとに変えます。米国 NIST のガイドライン(SP 800-63B-4)は、パスワードだけでログインする場合は15文字以上、多要素認証と組み合わせる場合は8文字以上を求めています。
- 多要素認証を設定します。国のハンドブックは、認証アプリや USB セキュリティキーを推奨し、SMS やメールでコードを受け取る方式は「推奨できないもの」としています。
- パスワードの定期変更は、基本的には必要ありません。漏れたおそれがあるときは、すぐ変更します。
サブ
ランサムウェア:半期で過去最多、被害の約6割が中小企業
- 警察庁によると、2026年上半期のランサムウェア被害の報告は123件で、半期の件数として統計を取り始めてから最多です。
- 被害企業の約6割は中小企業です。「うちは小さいから狙われない」とは言えません。
- 被害組織への調査では、侵入経路の約5割が VPN 機器でした。攻撃者は、修正されていない弱点や、漏れた ID・パスワードを使って侵入します。
- 社長・総務の方へ:VPN 機器などを最新の状態にする、ID・パスワードをきちんと管理する、バックアップを取る。この3つを確認しましょう。
- 従業員の方へ:ファイルが開けない、見慣れない脅迫文が出たなど、おかしいと思ったら、自分で直そうとせず、すぐ上司や担当者に報告してください。
③ 確認テスト
④ 今月の事例
暗号資産取引所 Binance の不正流出(2026年10月29日)
- 大手暗号資産取引所 Binance から、多額の暗号資産が流出しました。金額は報道によって異なり、同社の共同 CEO は約63.4億ドルとしています。
- 同社の説明では、入口は2つありました。検索エンジンで AI 開発ツールを探したエンジニアが改ざんされたインストーラーを入れたことと、別のエンジニアが偽の採用面接で隠れたマルウェア入りのコーディング課題を実行したことです。
- FBI は北朝鮮系のグループによるものとしています。同社は顧客の損失を補償すると表明しています。
GMOインターネット「お名前.com デスクトップクラウド」への不正アクセス(2026年10月20日確認)
- 一部の利用者のサーバー環境で、第三者が不正なプログラムを設置したことが確認されました。影響の可能性があるサーバーは 26,739 件と公表されています(不正アクセスが確認された件数ではありません)。
- 同社は、攻撃者から金銭を要求されたことと、警察に相談したことを公表し、本件に便乗した不審な連絡に注意するよう呼びかけています。
国内で情報流出が続発、各機関が注意喚起(2026年10月)
- 9月ごろから、国内の複数の組織で、不正アクセスによる個人情報の流出が報告されました。10月8日〜9日にかけて、JPCERT/CC、警察庁、IPA などが相次いで注意喚起を出しました。
- IPA は事業者に、外部に公開しているアプリ、利用している外部サービス、保有データの3点を点検するよう求めています。
偽の採用面接を使う攻撃グループへの連名注意喚起(2026年9月18日)
- 警察庁、国家サイバー統括室、FBI などが連名で、北朝鮮の攻撃グループ「WaterPlum(Contagious Interview)」について注意喚起しました。採用担当を装い、面接や課題の中で不正なファイルを実行させる手口です。
- 2025年12月ごろから2026年7月までに、100か国以上で少なくとも3万台の PC が被害を受けたとしています。